NIS2 i ustawa o KSC – przewodnik dla firm
Praktyczne omówienie nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252): kogo dotyczy, jakie są terminy, jak złożyć wniosek o wpis, co musi obejmować SZBI i kto za to odpowiada. Każdy artykuł wskazuje przepisy i źródła.
Aktualności
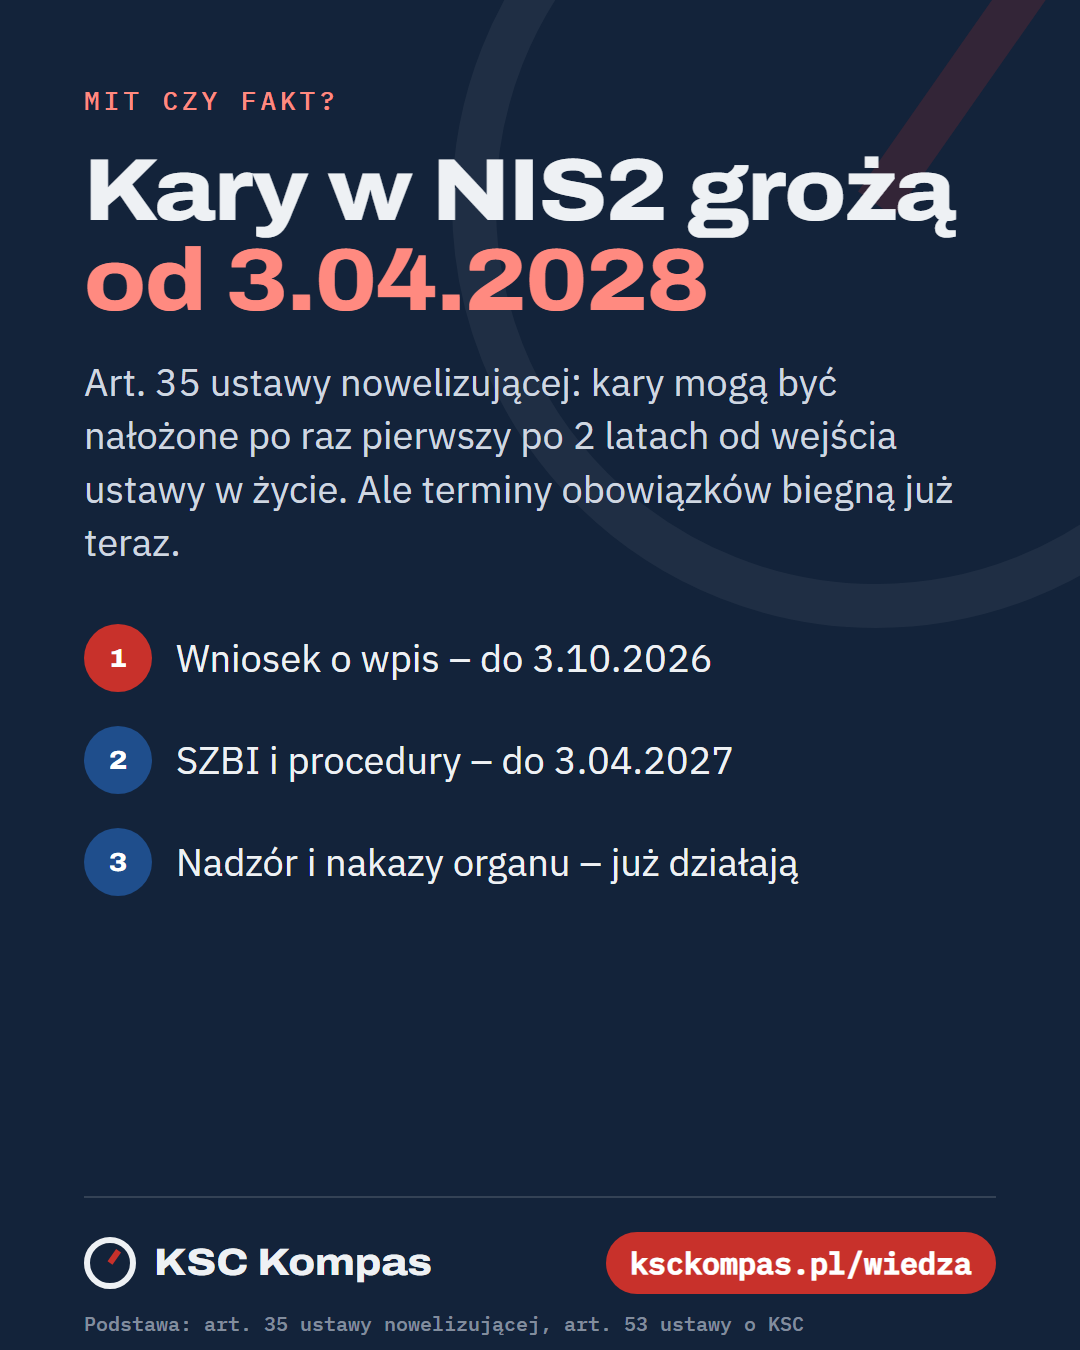 26.09.2026Kary w NIS2 grożą od 3.04.2028 – ale terminy biegną już terazArt. 35 ustawy nowelizującej: kary pieniężne dopiero od 3.04.2028. Ale wniosek o wpis trzeba złożyć do 3.10.2026, a SZBI wdrożyć do 3.04.2027.
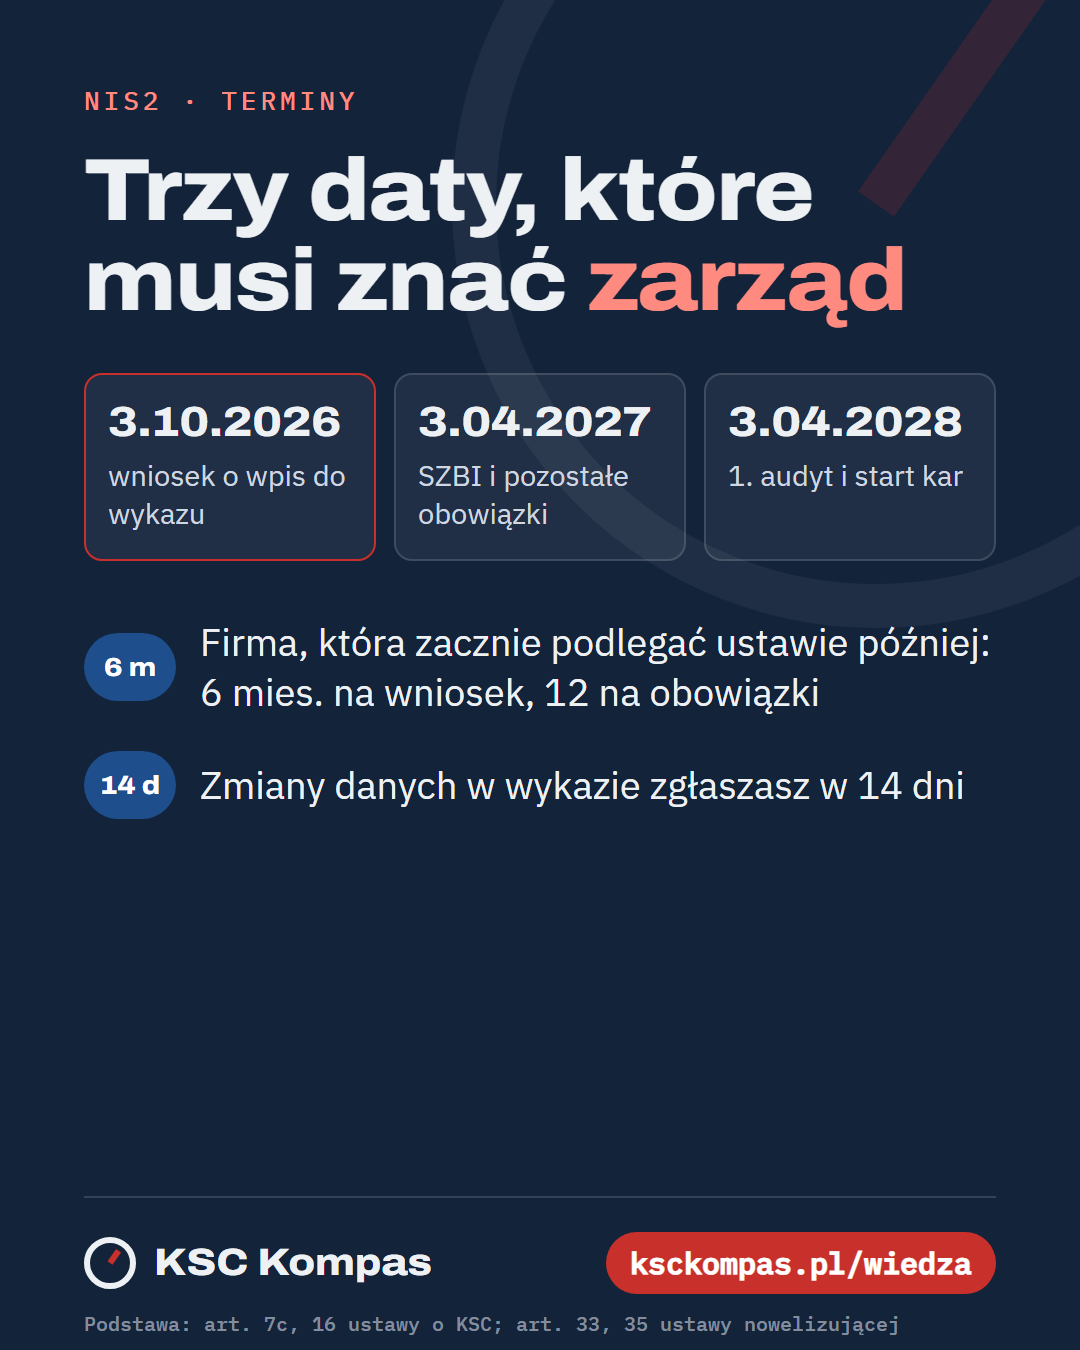 25.09.2026Trzy daty NIS2, które musi znać zarząd3.10.2026 – wniosek o wpis, 3.04.2027 – SZBI i obowiązki, 3.04.2028 – pierwszy audyt i kary. Kalendarz nowelizacji ustawy o KSC w pigułce.
Artykuły
Nowelizacja ustawy o KSC (NIS2): co się zmienia i kogo dotyczy
Przewodnik po nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa wdrażającej NIS2: kogo obejmuje, jakie są terminy, obowiązki i kary.
9 min czytaniaPytania i odpowiedziNIS2 i ustawa o KSC: najważniejsze pytania i odpowiedzi
Krótkie, konkretne odpowiedzi na najczęstsze pytania o NIS2 i ustawę o KSC: liczenie pracowników i przychodów, grupa kapitałowa, PKD, usługi zarządzane, chmura, wniosek o wpis, wdrożenie i incydenty.
12 min czytaniaTerminyTerminy NIS2 w Polsce: kalendarz 2026–2028
Wszystkie terminy z nowelizacji ustawy o KSC w jednym miejscu: wykaz, wniosek o wpis do 3.10.2026, system S46, SZBI do 3.04.2027, audyt i kary od 3.04.2028.
6 min czytaniaKwalifikacjaKto podlega NIS2? Podmiot kluczowy czy ważny – sektory, progi i niuanse
Szczegółowa mapa sektorów z załączników ustawy o KSC, progi MŚP, wyjątki niezależne od wielkości, grupa kapitałowa, właściwość terytorialna i wyłączenia.
14 min czytaniaKwalifikacjaJak liczyć pracowników i przychody w NIS2? Progi MŚP i grupa kapitałowa w praktyce
Kto jest „pracownikiem” według definicji MŚP, który obrót brać pod uwagę, jak doliczać spółki partnerskie i powiązane oraz kiedy grupa nie przesądza o statusie w ustawie o KSC.
11 min czytaniaKwalifikacjaJak sprawdzić, czy firma podlega NIS2? Metoda krok po kroku i pułapki
Czytanie załączników do końca, PKD a rzeczywista działalność, usługi zarządzane, chmura, serwerownia a data center, łańcuch dostaw i jak udokumentować, że firma nie podlega ustawie o KSC.
13 min czytaniaRejestracjaWniosek o wpis do wykazu podmiotów kluczowych i ważnych: krok po kroku
Kto składa wniosek o wpis do wykazu, jakie dane przygotować, jak go podpisać i wysłać oraz co zrobić po wpisie. Termin: 3 października 2026 r.
8 min czytaniaZależnościNIS2 a DORA, CER i RODO: zależności, łańcuch dostaw i dostawcy wysokiego ryzyka
Jak ustawa o KSC współgra z DORA, dyrektywą CER, RODO i Prawem komunikacji elektronicznej, co oznacza dla dostawców IT i MSSP oraz jak działa procedura dostawcy wysokiego ryzyka.
11 min czytaniaSZBISZBI według art. 8 ustawy o KSC: co musi obejmować system
System zarządzania bezpieczeństwem informacji według znowelizowanej ustawy o KSC: wymagane elementy, rola kierownika, dokumentacja i plan wdrożenia do 3.04.2027.
9 min czytaniaWdrożenieWdrożenie ustawy o KSC bez korporacyjnego budżetu: co najpierw, co może poczekać i kto odpowiada
Praktyczny plan wdrożenia NIS2 w MŚP: zakres i analiza luk, pakiet minimum od pierwszego dnia, dokumentacja, która działa, podział ról oraz najczęstsze błędy.
12 min czytaniaIncydentyIncydent poważny: zgłoszenie w 24 h, 72 h i sprawozdanie po miesiącu
Kiedy incydent jest poważny, komu i w jakich terminach go zgłosić według ustawy o KSC oraz jak przygotować firmę, by zdążyć w 24 godziny.
7 min czytaniaIncydentyPierwsza godzina incydentu: jak nie zatrzeć śladów i zdążyć z obowiązkami z ustawy o KSC
Co robić, a czego nie robić w pierwszej godzinie ataku: triage, izolacja bez utraty dowodów, zabezpieczenie logów, klasyfikacja incydentu według ustawy o KSC i rola zarządu.
10 min czytaniaZarząd i karyOdpowiedzialność kierownika i kary w ustawie o KSC
Za cyberbezpieczeństwo odpowiada osobiście kierownik podmiotu. Obowiązki zarządu, coroczne szkolenie, kary dla firmy i kierownika oraz okres przejściowy do 3.04.2028.
8 min czytaniaSektor publicznyNIS2 w samorządzie i sektorze publicznym: kto podlega, co wdrożyć i jak dzielić obowiązki
Urzędy gmin od 50 etatów, starostwa, jednostki samorządowe i spółki komunalne w ustawie o KSC: kategorie, wymagania SZBI z załącznika nr 4, zgłaszanie incydentów i wspólna obsługa obowiązków.
10 min czytaniaNadzórKto jest kim w NIS2: organy nadzoru, CSIRT i jak wygląda kontrola
Który minister nadzoruje Twój sektor, czym różni się CSIRT sektorowy od CSIRT NASK, jakie uprawnienia ma organ i jak przebiega kontrola według ustawy o KSC.
9 min czytaniaSZBIAnaliza ryzyka według NIS2 krok po kroku – prosta metoda dla MŚP
Jak przeprowadzić systematyczne szacowanie ryzyka wymagane przez art. 8 ustawy o KSC: zakres, aktywa, zagrożenia, ocena, plan postępowania z ryzykiem i dokumentacja – bez drogich narzędzi.
10 min czytaniaŁańcuch dostawBezpieczeństwo dostawców w NIS2: jak ocenić dostawcę IT i co wpisać do umowy
Praktyczne podejście do łańcucha dostaw ICT według art. 8 ustawy o KSC: klasyfikacja dostawców, krótka ankieta bezpieczeństwa, klauzule umowne i monitorowanie – bez budżetu korporacji.
9 min czytania